
I nostri clienti ci affidano alcune delle loro informazioni più sensibili: dati sulle emissioni, anagrafiche dei fornitori, dati delle società in portafoglio e numeri non ancora pubblicati. Proteggere questi dati fa parte del nostro lavoro.
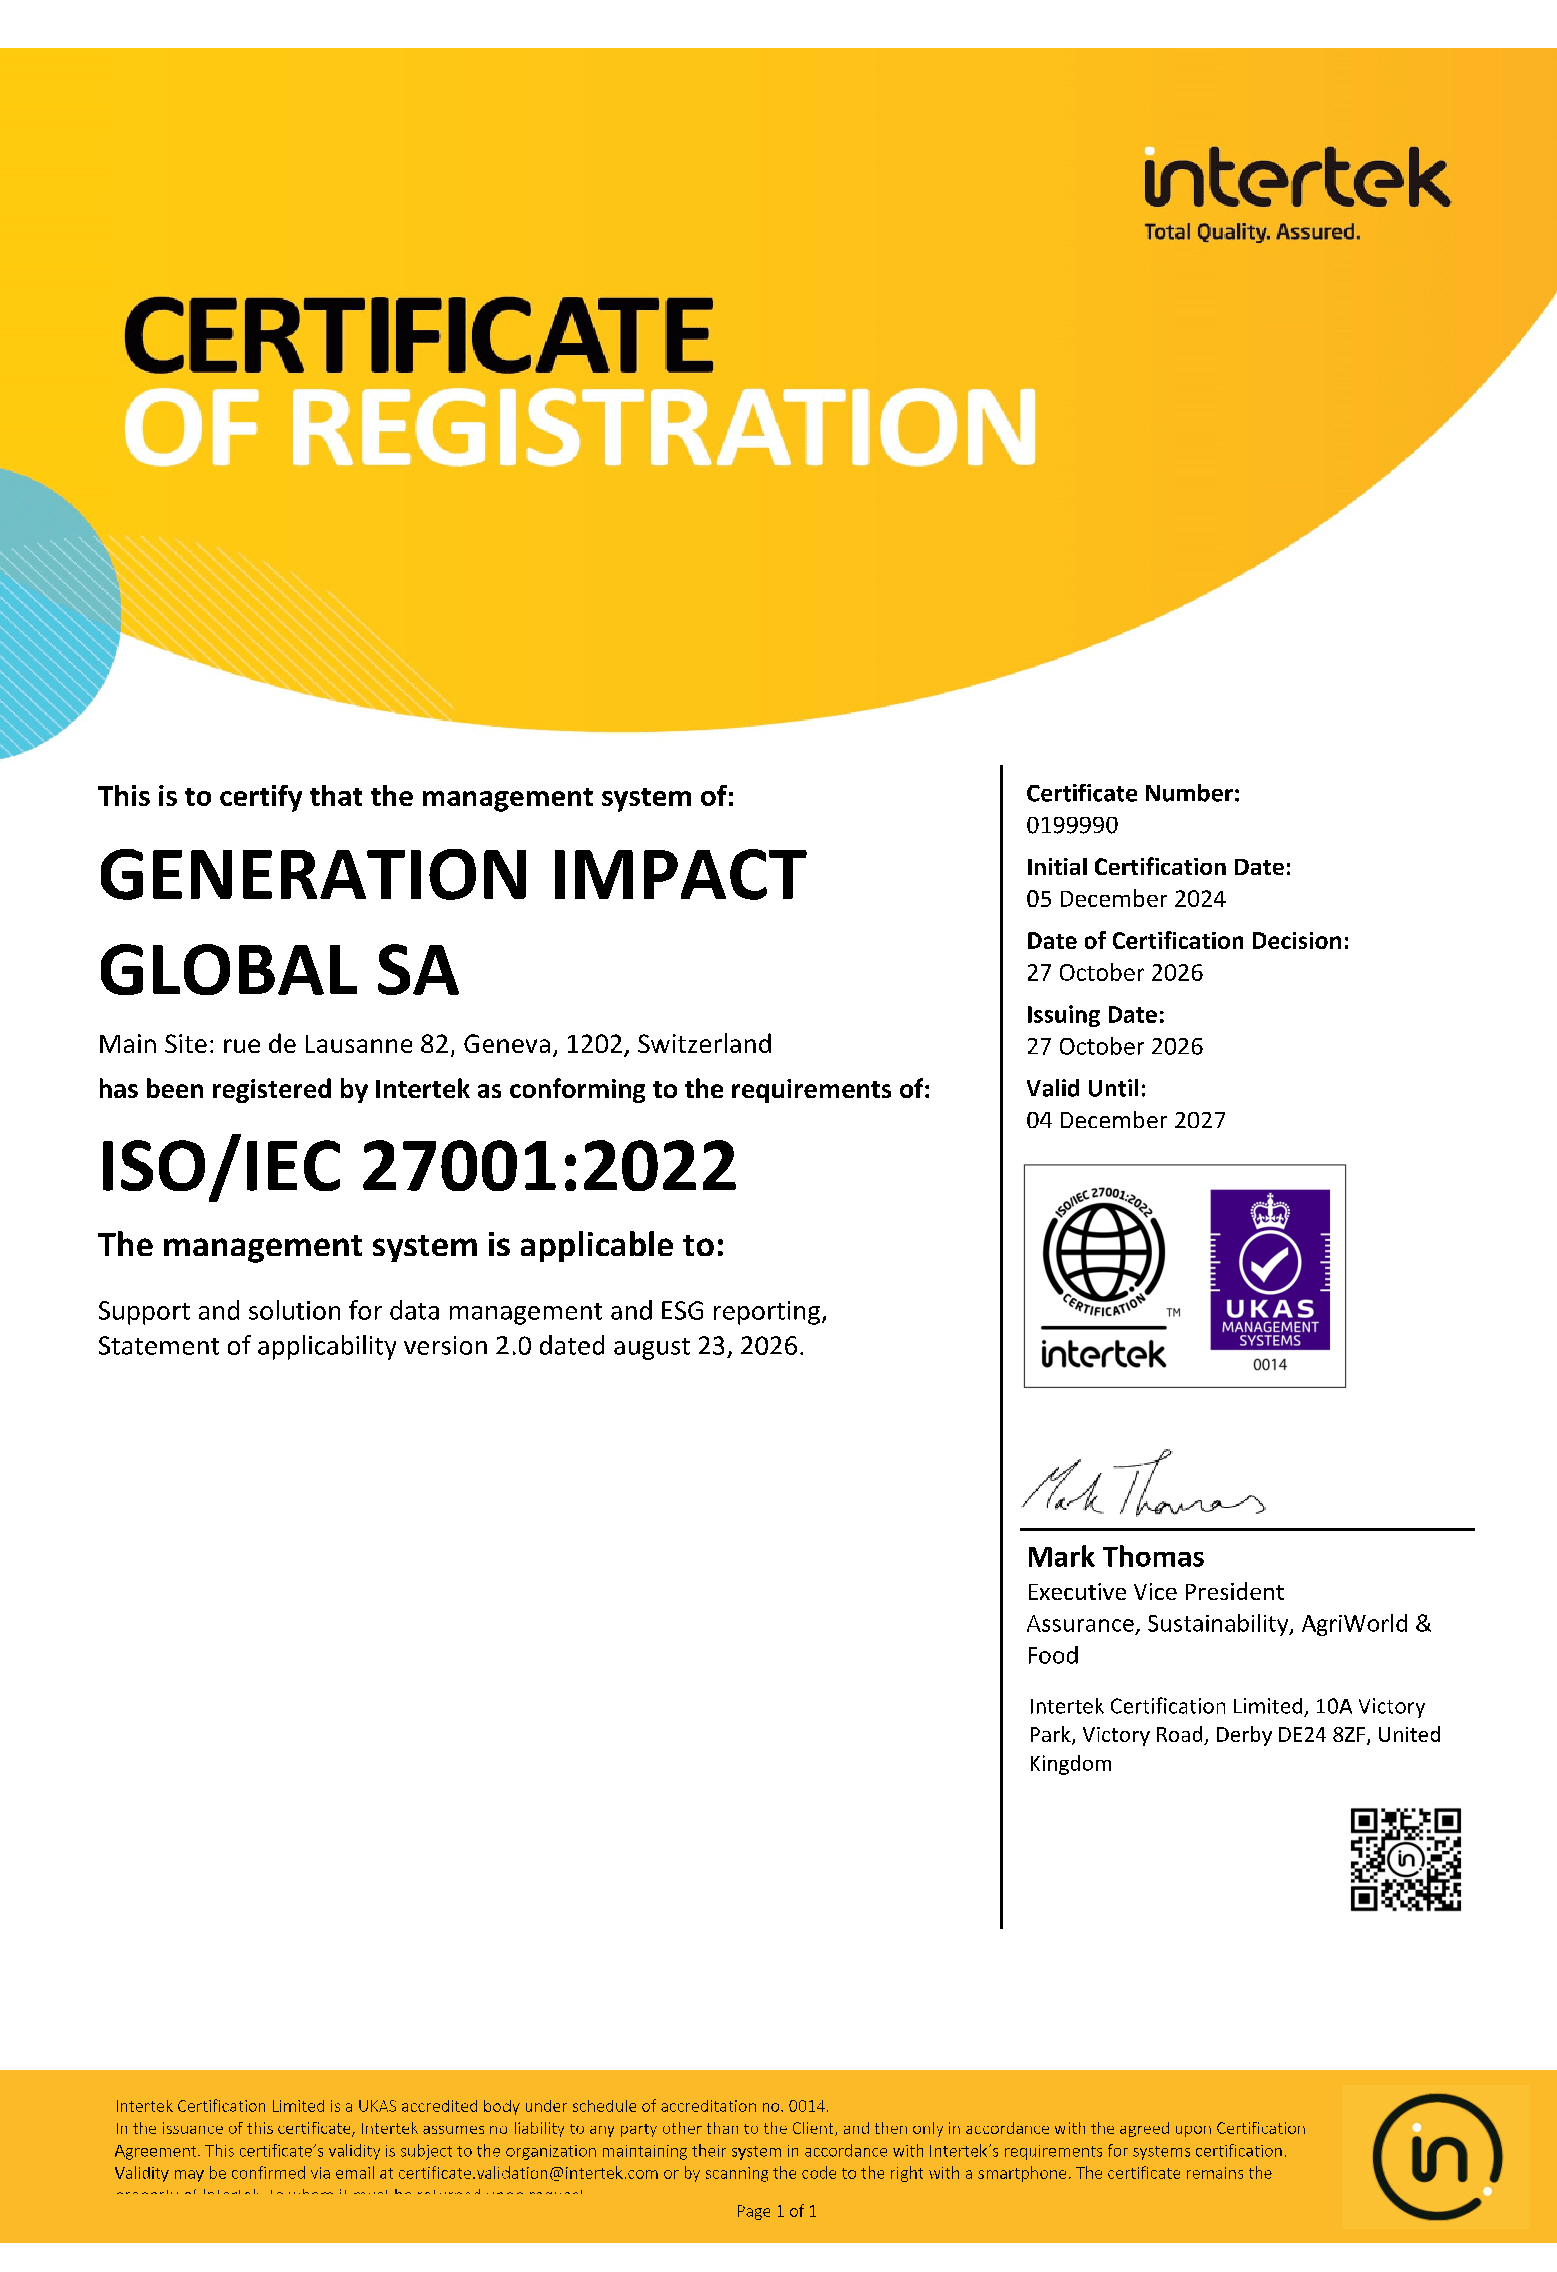
Generation Impact Global ha mantenuto la certificazione ISO/IEC 27001:2022 dopo il secondo audit di sorveglianza con Intertek. Il nostro certificato è stato riemesso il 27 ottobre 2026 ed è valido fino al 4 dicembre 2027.


“Abbiamo creato GIG per rendere la rendicontazione ESG più semplice per le aziende e gli investitori con cui lavoriamo. Più semplice non deve mai significare meno sicuro. Mantenere la certificazione è il modo in cui dimostriamo, ogni anno, che ci prendiamo cura dei dati che i nostri clienti condividono con noi.”
Anna Shpak
Founder & CEO, Generation Impact Global
Dati principali
| Standard | ISO/IEC 27001:2022 |
| Numero del certificato | 0199990 (Intertek, accreditamento UKAS) |
| Valido fino al | 4 dicembre 2027 |
| Perimetro | Supporto e soluzione per la gestione dei dati e la rendicontazione ESG |
Cosa conservano i nostri clienti sulla piattaforma GIG
Lavoriamo con istituzioni finanziarie, grandi imprese, PMI e marketplace in diversi Paesi. Sulla nostra piattaforma gestiscono:
- SFDR (dati e indicatori dei principali effetti negativi)
- CSRD (rendicontazione secondo gli ESRS) e Tassonomia UE (allineamento)
- GRI (rendicontazione, come GRI Licensed Software and Tools Partner)
- inventari dei gas a effetto serra e i dati di attività su cui si basano
- questionari ESG inviati a società in portafoglio e fornitori
Gran parte di questi dati confluisce in informative regolamentate. Le aziende che rientrano nell’ambito della CSRD devono sottoporre le proprie dichiarazioni di sostenibilità alla verifica di un revisore (assurance limitata). I dati sui principali effetti negativi alimentano oggi le informative SFDR. Se questi dati venissero divulgati, alterati o persi, i nostri clienti non avrebbero solo un problema tecnico, ma anche un rischio normativo e reputazionale.
Perché è importante per i nostri clienti del settore finanziario
Molti dei nostri clienti sono gestori patrimoniali, fondi e altre istituzioni finanziarie nell’UE. Dal 17 gennaio 2025 il Digital Operational Resilience Act (DORA) chiede loro di esaminare con attenzione i propri fornitori di software.
Ai sensi dell’articolo 28, paragrafo 5, le entità finanziarie possono stipulare contratti solo con fornitori terzi di servizi TIC che rispettano standard adeguati di sicurezza delle informazioni. Per le funzioni essenziali o importanti devono inoltre valutare se il fornitore applica gli standard più aggiornati e di qualità più elevata.
DORA non indica uno standard specifico. Nella sua Q&A DORA188-3200, l’EIOPA ha confermato che il testo fa riferimento alle migliori prassi del settore. La ISO/IEC 27001 è uno dei modi più riconosciuti con cui un fornitore può dimostrare di soddisfare questa aspettativa.
Il nostro certificato non sostituisce la valutazione propria del cliente. La rende più rapida e le fornisce prove indipendenti.
Come proteggiamo i tuoi dati
Siamo certificati ISO/IEC 27001 da dicembre 2024 e da allora abbiamo superato due audit di sorveglianza, a settembre 2025 e a ottobre 2026.
In pratica, lavoriamo così:
- Test di sicurezza quotidiani. Scansioni e test automatici vengono eseguiti ogni giorno e ne conserviamo i risultati da ottobre 2024.
- Responsabilità chiare. Teniamo un registro di rischi, asset e diritti di accesso, e verifichiamo chi può accedere a cosa.
- Controlli indipendenti. Ogni anno un auditor indipendente esterno a GIG svolge il nostro audit interno, seguito da un riesame della direzione.
- Rilievi chiusi correttamente. Ogni rilievo segue un processo formale di azione correttiva, con un responsabile e una scadenza.
- Solo cloud. Siamo un team completamente da remoto, senza infrastruttura on-premise, il che rende il nostro ambiente più semplice da controllare.
Cosa significa per te
- Istituzioni finanziarie: usate il nostro certificato nella due diligence sui fornitori terzi di servizi TIC e a supporto delle voci del vostro registro delle informazioni.
- Aziende e PMI: condividetelo con revisori, investitori e uffici acquisti nell’ambito dei vostri controlli sulla catena di fornitura.
- Questionari di sicurezza: il nostro team vi aiuterà a compilarli. Basta chiedere.
Domande frequenti
GIG è certificata ISO 27001?
Sì. Generation Impact Global possiede la certificazione ISO/IEC 27001:2022 (n. 0199990), rilasciata da Intertek e valida fino al 4 dicembre 2027. Siamo certificati da dicembre 2024.
DORA richiede la ISO 27001?
No. DORA chiede alle entità finanziarie di avvalersi di fornitori di servizi TIC che applicano standard adeguati di sicurezza delle informazioni, senza indicarne uno specifico. La ISO/IEC 27001 è uno dei modi più riconosciuti per dimostrarlo.
Che cosa copre il certificato di GIG?
Il perimetro comprende il nostro supporto e la nostra soluzione per la gestione dei dati e la rendicontazione ESG. È la piattaforma che i nostri clienti usano per raccogliere, gestire e rendicontare i propri dati ESG.
Vuoi vedere come GIG mantiene i tuoi dati ESG sicuri e pronti per l’audit?
Rendiamo facile fare meglio.




